La mayoría de las empresas no se plantea realmente el debate entre la UEM y el MDM. Lo habitual es descubrir, al revisar las renovaciones, que están pagando por ambos y que, además, tienen por ahí un contrato de EMM.
Para los responsables de TI que gestionan un parque de dispositivos en crecimiento, esta situación puede generar solapamientos, entre ellos:
- Pagar por una solución que quizá no necesitan
- Inflar el gasto en licencias y consumir presupuesto innecesariamente
- Tener que justificar ese gasto ante un consejo de administración que quiere saber cuánto cuesta realmente la gestión de dispositivos y qué retorno ofrece
Una sola solución debería ser suficiente para gestionar el parque. La dificultad está en saber cuál encaja mejor.
Este artículo te ayudará a tomar esa decisión a partir de tu entorno actual: qué nivel de gestión necesita realmente tu parque, cuánto te están costando los solapamientos y cuál es la capacidad que ninguno de estos niveles cubre.
Índice:
- ¿Qué es la UEM?
- ¿Qué es el MDM?
- ¿Qué es la EMM?
- UEM vs MDM: comparativa rápida (con la EMM como nivel intermedio)
- MDM vs EMM vs UEM: ¿qué solución necesita tu empresa?
- ¿Qué experiencia ofrecen las soluciones de gestión de dispositivos a los empleados?
- FlexxClient: mejora el rendimiento midiendo lo que tu plataforma UEM no puede medir
FlexxClient mide lo que tu stack de gestión de dispositivos no puede: si la tecnología que utilizan tus empleados funciona realmente como debería. Solicita una demo para conocer la diferencia.
¿Qué es la UEM?
Una plataforma de gestión unificada de endpoints (UEM) permite gestionar desde una única consola todos los endpoints de la organización, incluidos portátiles, ordenadores de sobremesa, smartphones, tablets, wearables, dispositivos rugerizados, impresoras y dispositivos IoT.
Este alcance suele incluir los principales sistemas operativos, por lo que puede utilizarse en entornos Windows, macOS, Linux, iOS, Android y ChromeOS.
La UEM incorpora capacidades que resultan especialmente necesarias a medida que crece el parque de dispositivos de una empresa. Y además del registro de dispositivos y la aplicación de políticas, incluye:
- Gestión de parches en todo el parque de dispositivos
- Gestión de vulnerabilidades
- Integración con EDR y otras herramientas de seguridad de endpoints
Los administradores de TI pueden aplicar un único conjunto de políticas de seguridad de forma coherente en todo el entorno y evitar tener múltiples herramientas con reglas duplicadas o incluso contradictorias.
Los responsables de la organización, por su parte, pueden sustituir tres vistas de cumplimiento independientes por una única imagen clara y unificada.
¿Qué es el MDM?
La gestión de dispositivos móviles o Mobile Device Management (MDM) constituye el nivel más básico de la gestión de dispositivos y se ocupa del propio dispositivo, incluyendo:
- Registro y aprovisionamiento
- Perfiles de configuración
- Políticas de seguridad
- Aplicación de requisitos de contraseña
- Medidas de contención cuando surge un problema, como el bloqueo o borrado remoto
El MDM aporta mucho valor cuando está bien implementado. Permite, por ejemplo, que un equipo de TI borre en cuestión de minutos el contenido de un teléfono perdido o deje preconfigurada una tablet recién entregada, además de facilitar los informes de cumplimiento.
Sin embargo, también tiene algunas limitaciones. Controla el hardware y su configuración básica, pero no las aplicaciones que se ejecutan en él. El contenido corporativo puede quedar sin gestionar y pasar de una aplicación a otra sin que exista una política que lo controle. Tampoco cubre la gestión de identidades y accesos, que determina quién puede acceder a qué.
En un parque disperso de dispositivos corporativos y personales, esto puede traducirse en que la empresa aplique reglas sobre el hardware pero no tenga control sobre los datos.
¿Qué es la EMM?
La gestión de movilidad empresarial o Enterprise Mobility Management (EMM) nació como un nivel intermedio entre las dos soluciones anteriores. Es mucho menos habitual como solución independiente, ya que muchas de sus capacidades se han integrado en las plataformas UEM.
La EMM añadía a las funciones de MDM los siguientes componentes:
- Gestión de aplicaciones móviles (MAM)
- Gestión de contenidos móviles (MCM)
- Gestión de identidades y accesos (IAM)
Sin embargo, su aportación más destacada es el modelo Bring Your Own Device (BYOD), que permitió a los administradores de TI separar las aplicaciones y los datos corporativos de los dispositivos personales de los empleados mediante contenedores seguros y técnicas de contenerización.
Consejo: si todavía tienes un contrato independiente de EMM, merece la pena comprobar qué funcionalidades ya están incluidas en tu licencia de la UEM.
UEM vs MDM: comparativa rápida (con EMM como nivel intermedio)
Al analizar las tres soluciones anteriores resulta evidente que compararlas directamente no es necesariamente la mejor forma de entenderlas.
Es más útil verlas como distintos niveles, en los que tanto la EMM como la UEM incorporan las capacidades del nivel anterior.
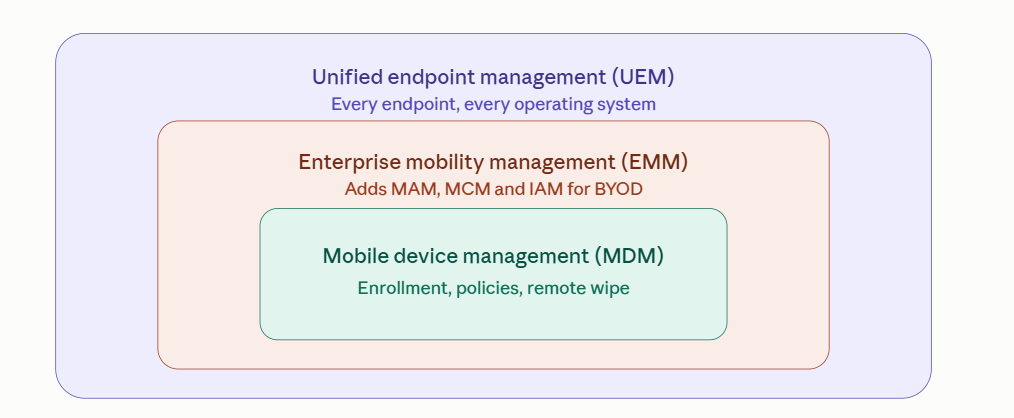
Solo entendiendo esta relación pueden los responsables de TI determinar qué nivel necesita realmente su parque de dispositivos.
MDM vs EMM vs UEM: ¿qué solución necesita tu empresa?
Conviene empezar por evitar un error habitual: el MDM, la EMM y la UEM no deberían entenderse como tres soluciones enfrentadas entre sí. En realidad, representan distintos niveles de madurez en los que cada nivel amplía las capacidades del anterior y responde a las necesidades de un tipo distinto de organización.
Veamos qué solución encaja mejor en cada caso.
El MDM encaja en parques centrados en dispositivos móviles propiedad de la empresa
Los equipos ágiles que trabajan sobre el terreno o en primera línea y apenas utilizan ordenadores de sobremesa suelen encontrar en el MDM todo lo que necesitan. Trabajan principalmente con smartphones, tablets y dispositivos rugerizados, que quedan cubiertos por las políticas de seguridad y las funciones de borrado remoto del MDM. En estos casos, añadir niveles superiores no tiene mucho sentido, ya que se estaría pagando por funcionalidades que no se van a configurar.
EMM encaja en entornos mixtos con BYOD y trabajadores del conocimiento
Los entornos que combinan portátiles, equipos macOS y teléfonos personales pueden necesitar las capacidades propias de la EMM. Los datos corporativos pasan a estar almacenados en dispositivos que no pertenecen a la empresa, por lo que se necesitan funciones de gestión de aplicaciones móviles y contenedores seguros como los que proporciona la EMM.
UEM encaja en entornos regulados, distribuidos y con múltiples sistemas operativos
La UEM es el único nivel que ofrece visibilidad sobre todo el parque, incluidos dispositivos IoT, impresoras, escritorios virtuales y equipos Linux que en algunas ocasiones ni siquiera están correctamente inventariados. Resulta especialmente relevante cuando todos los endpoints deben cumplir determinados requisitos de seguridad y cumplimiento normativo.
Los tres niveles anteriores permiten conocer el estado de los dispositivos (incluyendo registro, parches y cumplimiento) y ayudan a cumplir los requisitos de las auditorías. Pero dejan fuera un elemento fundamental: cómo funciona realmente ese dispositivo para el empleado que lo utiliza.
Un portátil lento o inestable puede cumplir todos los requisitos anteriores y, aun así, convertirse en una fuente constante de frustración para su usuario. Y las herramientas tradicionales de gestión de dispositivos no siempre permiten detectar esa situación.
¿Qué experiencia ofrecen las soluciones de gestión de dispositivos a los empleados?
Las herramientas de gestión de dispositivos dejan a los responsables de TI con un punto ciego. Pueden confirmar que una actualización se ha instalado correctamente en un portátil, pero no necesariamente mostrar que esa misma actualización está triplicando los tiempos de inicio de sesión de todo el equipo financiero.
En otras palabras, el equipo de TI puede demostrar que el parque está correctamente configurado, pero no necesariamente que esté funcionando bien. Esta diferencia suele hacerse visible en tres aspectos que la dirección suele detectar:
- Un volumen de solicitudes de soporte que se mantiene elevado, aunque mejoren las métricas de cumplimiento
- Ciclos de renovación basados en la antigüedad y la garantía de los dispositivos, pero que no reflejan cómo están funcionando realmente
- Falta de datos para demostrar el retorno ante el consejo de administración, más allá de informes de configuración que indican cuánto cuesta el parque, pero no qué está aportando.
Los informes de cumplimiento suelen utilizarse para responder a este último punto, pero ofrecen menos información de la que puede parecer.
“El cumplimiento sobre el papel es una foto fija. Te dice que una política se aplicó en un momento determinado”, explica Joan Serra, responsable de formación técnica e ingeniero de preventa de Flexxible. “Sin una capa de supervisión continua, un dispositivo puede superar todos los controles de cumplimiento y, aun así, llevar semanas bloqueándose, funcionando con lentitud o perdiendo la conexión sin que nadie lo detecte, porque nadie lo está monitorizando en tiempo real”.
Las herramientas de experiencia digital del empleado (DEX) aportan esa capa que falta. Permiten medir la experiencia de los empleados con el rendimiento de un endpoint mediante una puntuación DEX y combinar esos datos con feedback directo para detectar fricciones digitales antes de que terminen convirtiéndose en un ticket de soporte.
Según Gartner, las organizaciones que utilizan las herramientas DEX reducen el coste total de propiedad (TCO) de los endpoints entre un 10% y un 15%, y las incidencias relacionadas con ellos entre un 40% y un 60%, siempre que exista la madurez organizativa necesaria para actuar sobre la información que proporcionan estas herramientas.
FlexxClient: mejora el rendimiento midiendo lo que tu plataforma UEM no puede medir
Como responsable de TI, es posible que ya utilices una o varias de las soluciones anteriores. Sin embargo, ninguna de ellas responde por sí sola a una pregunta importante que puede plantear el consejo de administración: ¿todo esto está funcionando realmente para las personas que utilizan la tecnología?
FlexxClient es una plataforma de experiencia digital del empleado diseñada para medir y mejorar cómo funcionan en la práctica los dispositivos y entornos digitales de trabajo. Funciona junto a la UEM, en lugar de sustituirla, y ofrece una medición continua de la experiencia digital en una red distribuida de endpoints físicos y virtuales, combinándola además con feedback directo de los empleados.
Esto significa que desde una misma consola se puede acceder a datos sobre la experiencia, gestionar parches y realizar remediaciones remotas. La integración con CrowdStrike permite mantener la seguridad de los endpoints conectada con las acciones de corrección, en lugar de gestionarla desde una plataforma independiente.
Pero también hay límites claros. FlexxClient no sustituye a una plataforma UEM, porque no ofrece compatibilidad con iOS, registro zero-touch ni gestión de aplicaciones móviles. Si esas son las capacidades que faltan en tu entorno, seguirás necesitando una plataforma UEM.
En cambio, FlexxClient sí puede ayudar a las empresas a recuperar hasta un 78% del tiempo de inactividad, ya que detecta problemas que afectan a los empleados incluso antes de que estos los perciban y resuelve casi una quinta parte de ellos sin que el ticket llegue siquiera al equipo de soporte.
Esa es precisamente la parte que ninguno de los niveles tradicionales de gestión de dispositivos está diseñado para cubrir. Una plataforma UEM demuestra que el parque está correctamente configurado. FlexxClient demuestra que está funcionando y actúa cuando deja de hacerlo.
Tu plataforma UEM te dice que el parque cumple los requisitos. No te dice si las personas pueden trabajar con normalidad. Solicita una demo y descubre cómo funciona tu entorno desde el punto de vista del empleado.
FAQs
1. ¿Cuál es la diferencia entre la UEM y el MDM?
El MDM gestiona dispositivos móviles: registro, perfiles de configuración, políticas de seguridad y borrado remoto.
La UEM abarca todos los endpoints que proporciona una organización, incluidos portátiles, ordenadores de sobremesa, impresoras y dispositivos IoT, independientemente del sistema operativo. También incorpora desde una única consola funciones de gestión de parches, gestión de vulnerabilidades e integración con herramientas de seguridad de endpoints.
2. ¿Es la UEM lo mismo que la EMM?
No, aunque la diferencia entre ambos se ha ido reduciendo. EMM combinaba MDM con gestión de aplicaciones móviles, gestión de contenidos móviles y gestión de identidades y accesos, y se desarrolló en gran medida para responder a las necesidades de los entornos BYOD.
La UEM incorporó esas capacidades y las amplió a ordenadores de sobremesa y otros endpoints no móviles, motivo por el que los contratos independientes de EMM son cada vez menos habituales.
3. ¿Mi empresa necesita MDM, EMM o UEM?
Depende más de la composición del parque de dispositivos que del tamaño de la empresa. Los entornos centrados en dispositivos móviles propiedad de la compañía pueden estar cubiertos con MDM. Los parques mixtos con BYOD necesitan capacidades de EMM, que actualmente suelen estar integradas en las plataformas UEM. Los entornos regulados y con múltiples sistemas operativos necesitan UEM, ya que es el único nivel que ofrece visibilidad sobre todos los tipos de endpoints.
4. ¿Qué puede hacer la UEM que el MDM no puede?
La UEM permite gestionar ordenadores de sobremesa, portátiles, impresoras y dispositivos IoT junto con los dispositivos móviles, aplicar un conjunto coherente de políticas de seguridad en todos los sistemas operativos y gestionar parches y vulnerabilidades a escala de todo el parque. El MDM se limita al propio dispositivo y controla la configuración del hardware, pero no las aplicaciones ni los datos que contiene.
Recomendado para ti
- Cómo elegir una plataforma de gestión de endpoints: comparativa de 7 opciones
- La asistencia remota con IA ya vive en tu plataforma DEX
- Cuanto mejor es tu automatización, mejor debe ser tu asistencia remota: cómo modernizarla de cara a 2026
- Grupos de Workspaces Dinámicos: la función que casi nadie usa a fondo
- Cómo encontrar la mejor alternativa a una plataforma de experiencia del empleado para tu empresa en 2026
- Deja de contar tickets: cómo medir correctamente la experiencia digital del empleado
- ¿Buscas una alternativa a Nexthink? Cómo encontrar una que realmente funcione para tu organización
- Cómo hacer que Wake on LAN funcione para tu organización en 2026

