Le Wake on LAN (WoL) est plus ancien que Google, et pourtant, après toutes ces années, bien des équipes TI d'entreprise peinent encore à l'utiliser efficacement.
À leur décharge, le milieu de travail a beaucoup changé depuis. Les responsables TI doivent désormais gérer des milliers de points de terminaison répartis entre bureaux physiques et espaces de travail à distance, ce qui peut entraîner des problèmes comme :
- Des appareils qui ne se réveillent pas à l'heure prévue, sans avertissement
- Une complexité des sous-réseaux qui rend le redémarrage des machines à distance à grande échelle extrêmement peu fiable
- Des solutions de contournement manuelles qui ne parviennent pas à combler les lacunes, ce qui crée de la friction et du mécontentement chez les équipes TI comme chez les utilisateurs finaux.
Tous ces défis coûtent du temps et de l'argent aux organisations, mais tous peuvent être évités avec les bonnes connaissances et les bons outils.
Ce guide montre comment les responsables TI peuvent tirer parti du Wake on LAN dans le milieu de travail distribué d'aujourd'hui : comment fonctionne le WoL et comment le configurer correctement pour que les équipes puissent en exploiter tout le potentiel.
- Comment fonctionne le Wake on LAN?
- Comment activer manuellement le Wake on LAN : BIOS, système d'exploitation et carte réseau
- Cas d'utilisation en entreprise : là où le WoL fait ses preuves
- Le Wake on LAN entre sous-réseaux : l'obstacle en entreprise
- Wake on Wireless LAN (WoWLAN)
- Oubliez la configuration manuelle : automatisez le WoL à grande échelle avec Flexxible
Découvrez comment Flexxible peut vous aider à transformer vos capacités Wake on LAN en avantage opérationnel. Consultez notre tutoriel WoL pour voir comment.
Comment fonctionne le Wake on LAN?
Le Wake on LAN est une norme de réseau qui utilise un signal, appelé paquet magique (magic packet), pour allumer à distance un appareil éteint ou en veille.
Lorsque le paquet magique atteint la carte réseau (NIC) de l'appareil, il déclenche un signal de mise sous tension, même si le système d'exploitation n'est pas en marche. C'est possible parce que la carte réseau reste en état d'écoute à faible consommation tant que l'appareil demeure branché sur le secteur.
La carte réseau détecte la trame de diffusion des paquets magiques du Wake on LAN, qui contient six octets FF (FF FF FF FF FF FF) et 16 répétitions de l'adresse MAC de l'appareil.
Le paquet utilise une diffusion UDP, généralement sur le port 7 ou 9, qui atteint l'adresse de diffusion du sous-réseau plutôt qu'une adresse IP précise. Ce point est crucial, car la carte réseau d'un appareil en veille ne peut être jointe que par son adresse MAC.
Bien des équipes TI ne saisissent pas cette distinction et se retrouvent dans l'impasse lorsqu'elles diagnostiquent des échecs du WoL dans des environnements réseau complexes.
« Le WoL est complexe et peu attrayant à gérer, alors les équipes y consacrent peu de réflexion, affirme Jesús Sánchez Morales, architecte de produit chez Flexxible, mais il est très important de bien le faire. »
La section suivante explique précisément comment les équipes TI peuvent activer correctement le WoL dans les organisations modernes.
Comment activer manuellement le Wake on LAN : BIOS, système d'exploitation et carte réseau
Les échecs du WoL tiennent souvent au fait que les équipes TI oublient des couches de configuration essentielles, ou ne les connaissent tout simplement pas. Qu'il en manque une seule, et le paquet magique ne mène nulle part : l'appareil reste éteint.
Voici à quoi ressemble cette configuration manuelle en pratique.
Étape 1 : activer le WoL dans le BIOS/UEFI
Les paramètres du BIOS ou de l'UEFI sont le premier arrêt. Pour y accéder, redémarrez l'appareil et appuyez sur F2, F12 ou Delete au démarrage.
Une fois à l'intérieur, vous devriez voir un paramètre intitulé « Wake on LAN », mais il peut aussi s'appeler « Power on by PCI-E » ou « Wake on PME », selon le fabricant et la version du micrologiciel. Quel que soit son nom, activez-le et enregistrez avant de quitter.
Étape 2 : configurer la carte réseau
La marche à suivre dépend du système d'exploitation que vous utilisez.
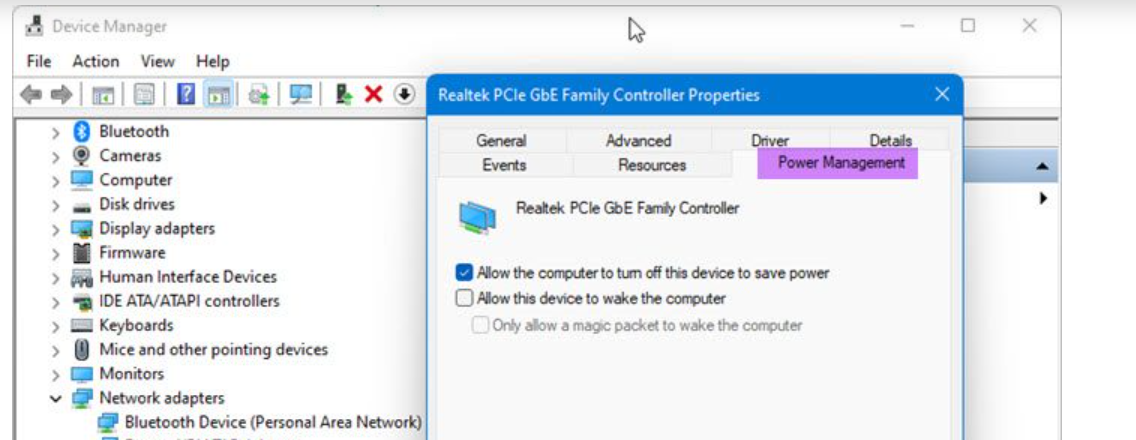
- Wake on LAN sous Windows 10/11 : ouvrez Device Manager, repérez la carte réseau, faites un clic droit et sélectionnez Properties. Sous Power Management, activez « Allow this device to wake the computer ». Sous Advanced, vérifiez que « Wake on Magic Packet » est activé.
- Linux : utilisez ethtool pour vérifier et définir le mode WoL : sudo ethtool -s eth0 wol g. Notez que ce réglage est réinitialisé au redémarrage et doit être rendu persistant au moyen d'un service systemd ou d'un fichier de configuration réseau.
- macOS : accédez à System Settings, puis à Battery (ou Energy Saver), et activez « Wake for network access ».
Le Wake on LAN dans Windows 11
Étape 3 : envoyer le paquet magique
À ce stade, votre point de terminaison est correctement configuré; il ne reste qu'à envoyer le signal de réveil – le paquet magique – mais il faut pour cela une machine déjà en marche qui a une visibilité réseau sur l'appareil cible. On l'appelle généralement machine intermédiaire.
En pratique, la plupart des équipes TI désignent une machine par sous-réseau comme intermédiaire, puis y exécutent un script pour envoyer le paquet magique à chaque appareil à réveiller. Il y a toutefois un hic : chaque commande est unique, car elle contient l'adresse MAC de l'appareil cible.
Il faut donc tenir un inventaire à jour de toutes les adresses MAC du parc et le mettre à jour chaque fois qu'un appareil est ajouté ou retiré.
Sous Linux, la commande change : entrez « wakeonlan AA:BB:CC:DD:EE:FF » en remplaçant cette valeur par l'adresse MAC WoL de l'appareil cible, en format hexadécimal.
Cas d'utilisation en entreprise : là où le WoL fait ses preuves
On a tendance à sous-estimer le WoL jusqu'au moment où il échoue. Bien des organisations le voient simplement comme une fonction qui marche d'emblée, sans se rendre compte qu'il peut montrer ses limites à mesure qu'elles prennent de l'expansion.
« Le WoL est perçu comme un problème réglé, affirme Jesús Sánchez Morales. Mais en réalité, les outils qui le font bien à grande échelle sont rares. »
En pratique, c'est dans les cas d'utilisation où un échec est le plus visible que le WoL apporte le plus de valeur opérationnelle. Prenons l'exemple des appareils sans surveillance dans des lieux ouverts au public. Les bornes, les murs vidéo et les terminaux destinés aux visiteurs (systèmes de file d'attente, écrans d'orientation, points d'enregistrement) doivent être en fonction avant l'arrivée des gens. Quand l'un d'eux ne se réveille pas, il n'y a souvent aucun utilisateur pour signaler le problème; celui-ci n'apparaît que lorsque quelqu'un passe devant et remarque un écran noir.
Autre exemple : la maintenance TI planifiée, qui accapare souvent énormément de temps dans les grandes organisations. Chaque appareil qui ne démarre pas correctement gruge quelques minutes du temps d'un technicien, ce qui peut s'additionner de façon spectaculaire sur un grand réseau.
« L'un de nos clients est un établissement d'enseignement », explique Jenn Keane, directrice du marketing et des relations publiques chez Flexxible. « Chaque matin, son équipe de maintenance TI vérifie manuellement que tous les appareils d'environ 200 salles de classe fonctionnent bien. Au lieu de perdre des minutes à démarrer chacun d'eux, elle utilise le WoL pour allumer tous les appareils avant le début de la maintenance. »
Sur 200 machines, ces minutes représentent plusieurs heures que l'équipe TI économise chaque jour sans rien changer d'autre à son processus de travail.
À l'échelle d'une entreprise, ce gain de temps devient un avantage opérationnel et un excellent moyen d'améliorer l'efficacité des coûts.
Le Wake on LAN entre sous-réseaux : l'obstacle en entreprise
Étendre la couverture à des organisations qui gèrent des milliers d'appareils sur plusieurs sites dépasse souvent la portée du WoL standard. En effet, celui-ci est généralement confiné au sous-réseau local : les diffusions UDP ne traversent pas les routeurs, et le paquet magique ne peut pas atteindre un appareil situé sur un autre segment de réseau ou un autre VLAN.
Les organisations peuvent essayer diverses solutions de contournement, mais au prix d'une sécurité et d'une fiabilité affaiblies.
- Un VPN avec accès à la diffusion locale : l'administrateur se connecte au sous-réseau cible et envoie le paquet comme s'il était sur place.
- Les diffusions dirigées, configurées au niveau du routeur pour acheminer les diffusions vers un sous-réseau précis; elles sont toutefois désactivées par défaut sur la plupart des appareils pour des raisons de sécurité.
- Le Wake on WAN, qui utilise la redirection de port pour envoyer un paquet magique à l'adresse IP publique du routeur, qui le transmet ensuite à l'adresse MAC de l'appareil interne.
Toutes ces mesures peuvent être complexes, et les règles du pare-feu doivent aussi autoriser le trafic UDP sur les ports 7 et 9, que les équipes de sécurité bloquent souvent sans savoir que le WoL en dépend.
Wake on Wireless LAN (WoWLAN)
Le WoWLAN est le WoL adapté au Wi-Fi, mais, comme les solutions de contournement ci-dessus, il rend souvent le processus beaucoup plus complexe.
Pour qu'il fonctionne, le point d'accès sans fil doit maintenir un proxy ARP pour l'appareil en veille, et la carte réseau doit rester associée au réseau en mode basse consommation. En pratique, cela fonctionne rarement, car il est impossible de garantir ces deux conditions dans toute l'infrastructure Wi-Fi de l'entreprise.
Le WoWLAN est surtout utile quand Ethernet n'est pas disponible, mais il ne peut pas servir de méthode de gestion à distance pour une vaste infrastructure TI.
Oubliez la configuration manuelle : automatisez le Wake on LAN à grande échelle avec Flexxible
Imaginez réduire tout ce qui précède (chaque contournement entre sous-réseaux, chaque script manuel et chaque recherche d'adresse MAC) à trois clics depuis une console unique.
C'est ce que vous offre Flexxible. Notre plateforme automatise la complexité de l'envoi de paquets magiques à grande échelle — la partie qui pose le plus de difficultés aux configurations WoL manuelles – pour que votre équipe TI cesse de perdre du temps à bricoler des solutions de contournement et se concentre sur des tâches plus productives.
En quelques secondes, les administrateurs peuvent :
- Planifier automatiquement le WoL pour des groupes d'espaces de travail (workspace groups) entiers, à une heure fixe, les jours choisis et dans n'importe quel fuseau horaire, sans aucun script par appareil.
- Laisser FlexxClient calculer automatiquement chaque paquet magique à partir de son inventaire en direct des adresses MAC, mis à jour dès qu'un appareil commence à transmettre ses données.
- Lier directement le WoL aux politiques de correctifs, pour que les appareils se réveillent, se mettent à jour et redémarrent sans aucune intervention manuelle, ce qui procure un appareil prêt à l'emploi et une meilleure expérience numérique des employés.
- Relancer automatiquement les tentatives de réveil qui échouent, jusqu'à trois fois, en utilisant chaque fois une machine intermédiaire différente, avec une vue de diagnostic complète qui montre exactement où et pourquoi chaque tentative a réussi ou échoué.
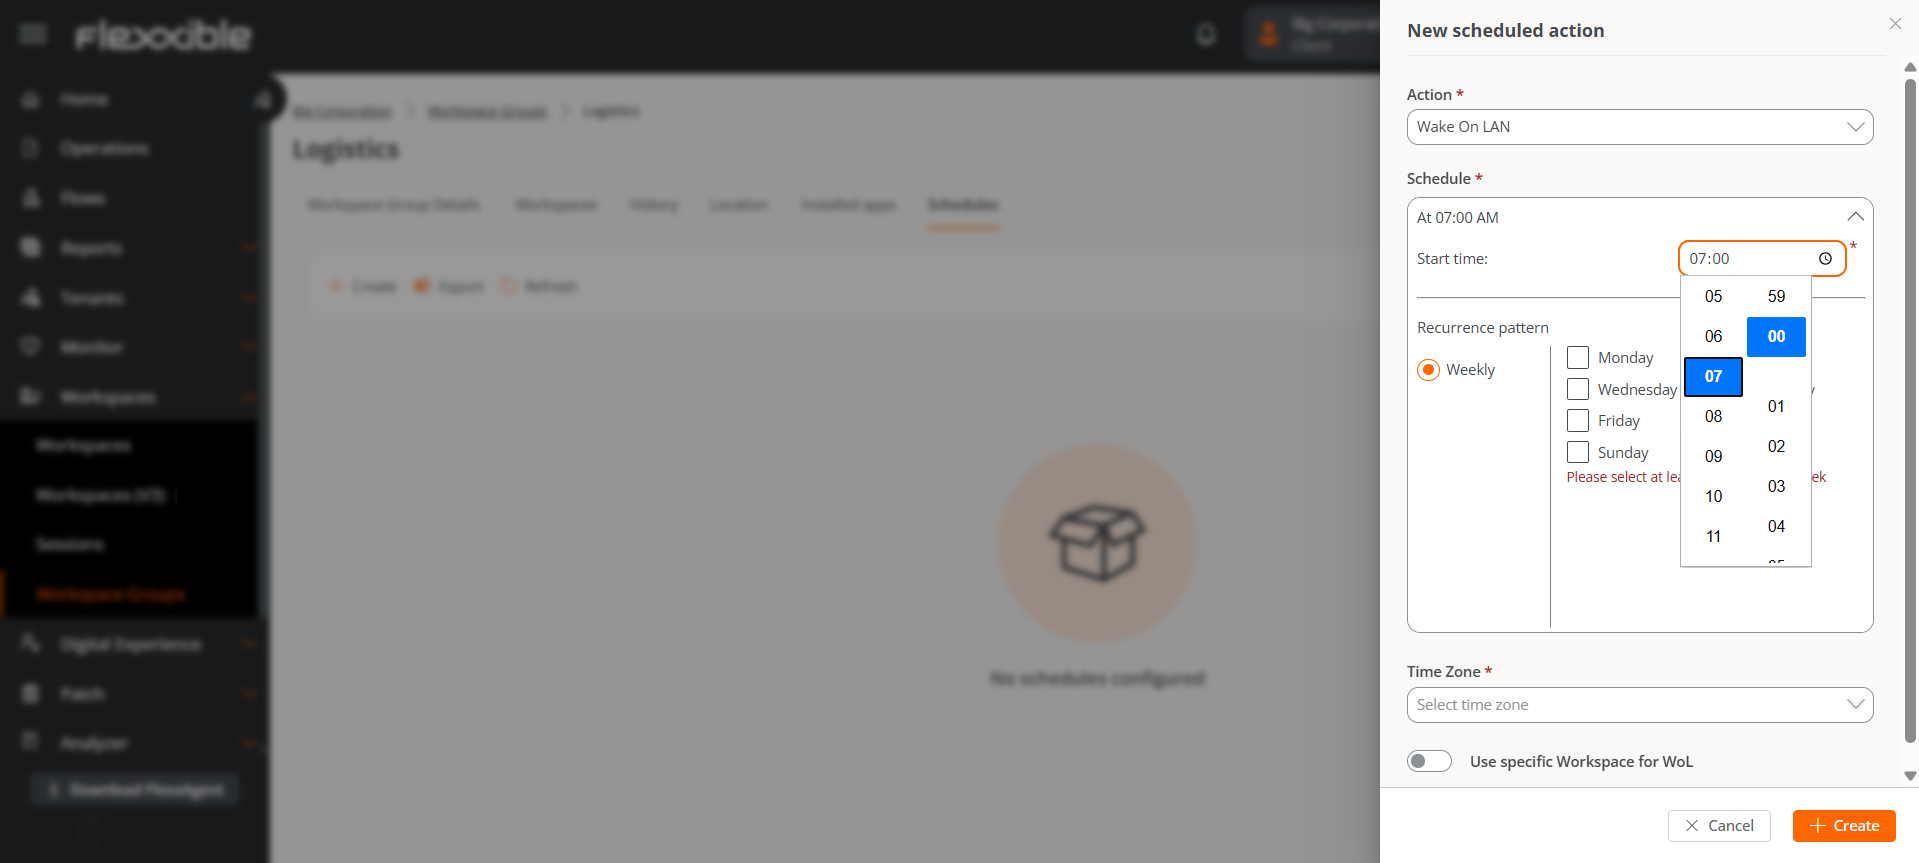
Un WoL efficace s'intègre à la couche plus large de gestion des points de terminaison de FlexxClient, non pas comme un outil distinct, mais comme une partie d'une console unique. Vous bénéficiez ainsi d'une observabilité unifiée, d'une remédiation automatisée et d'une prise en charge native entre sous-réseaux dans l'ensemble de votre parc.
Le résultat? Une fonction TI qui passe moins de temps à courir après les appareils et plus de temps à produire des résultats. Car dans une entreprise distribuée, la vraie mesure d'une stratégie de gestion à distance n'est pas de savoir si vous pouvez réveiller un appareil, mais ce que vous en faites une fois qu'il est allumé.
Vous voulez faire du Wake on LAN un élément fiable de votre stratégie de points de terminaison? Consultez notre tutoriel WoL pour découvrir comment votre équipe TI peut réveiller, gérer et corriger les appareils de l'ensemble de votre parc, depuis une console unique.
Recommandé pour vous
- La prochaine génération du RMM est là, et elle s'appelle DEX. Voici comment vous y préparer
- Comment optimiser la productivité grâce à ces 5 éléments essentiels de l'espace de travail numérique
- Qu'est-ce qu'un milieu de travail numérique? Comment en faire un avantage stratégique en 2026
- Comprendre l'expérience numérique des employés selon Gartner en 2026 : quelles plateformes les responsables TI privilégient-ils?
- Comment transformer les données en décisions grâce aux outils de rapports propulsés par l'IA
- À quoi ressemble l'expérience numérique des employés en 2026 (et comment la réussir)
- Sécuriser le nouveau bureau : la gestion des points de terminaison pour une main-d'œuvre hybride
- Découvrez les économies cachées de Microsoft 365 : le rapport dont les dirigeants TI ont besoin

