La plupart des entreprises ne se lancent pas vraiment dans un débat UEM vs MDM. Elles découvrent plutôt, lors d'un audit de renouvellement, qu'elles paient pour les deux, avec en prime un contrat EMM.
Or, pour les responsables TI chargés d'un parc d'appareils en croissance, ces trois solutions peuvent créer des chevauchements, notamment :
- Dépenser de l'argent pour une solution dont ils n'ont pas nécessairement besoin
- Des dépenses de licences gonflées qui grugent le budget
- Devoir justifier ces dépenses devant un conseil d'administration qui demande ce que coûte réellement la gestion des appareils, et ce qu'elle rapporte.
Une seule solution devrait suffire pour votre parc, mais la difficulté consiste à savoir laquelle convient le mieux.
Cet article vous aidera à évaluer cette décision en fonction de votre configuration actuelle, en examinant le niveau dont votre parc a réellement besoin, ce que vous coûte le chevauchement et la seule capacité qu'aucun de ces niveaux ne couvre.
Table des matières
- Qu'est-ce que l'UEM?
- Qu'est-ce que le MDM?
- Qu'est-ce que l'EMM?
- UEM vs MDM : un aperçu rapide (avec le pont EMM)
- MDM, EMM ou UEM : de quelle solution votre entreprise a-t-elle besoin?
- Comment les employés vivent-ils les solutions de gestion des appareils?
- FlexxClient : améliorez la performance en mesurant ce que votre plateforme UEM ne peut pas mesurer
FlexxClient mesure ce que votre pile de gestion des appareils ne peut pas mesurer : si la technologie sur laquelle comptent vos employés fonctionne réellement. Demandez une démo pour voir la différence.
Qu'est-ce que l'UEM?
Une plateforme de gestion unifiée des points de terminaison (UEM) gère tous les points de terminaison que votre organisation fournit, y compris les ordinateurs portables et de bureau, les téléphones intelligents, les tablettes, les objets connectés portables, les appareils renforcés, les imprimantes et les appareils IdO, depuis une console unique.
Cette couverture s'étend généralement à tous les types de systèmes d'exploitation : les utilisateurs de Windows, macOS, Linux, iOS, Android et ChromeOS peuvent donc en tirer parti.
L'UEM apporte des capacités dont les parcs d'entreprise ont besoin, surtout lorsqu'ils prennent de l'ampleur. Au-delà de l'inscription des appareils et de l'application des politiques, on y trouve aussi :
- La gestion des correctifs sur l'ensemble du parc d'appareils
- La gestion des vulnérabilités
- L'intégration EDR et d'autres outils de sécurité des points de terminaison
Les administrateurs TI disposent d'un ensemble cohérent de politiques de sécurité qui s'appliquent partout et évitent le fouillis de multiples outils aux règles contradictoires ou redondantes.
La direction, quant à elle, peut réunir trois vues distinctes de la conformité en un portrait unique, clair et unifié.
Qu'est-ce que le MDM?
La gestion des appareils mobiles (MDM) est le niveau de base de la gestion des appareils et s'occupe de l'appareil lui-même, notamment :
- L'inscription et le provisionnement
- Les profils de configuration
- Les politiques de sécurité
- L'application des codes d'accès
- Les profils de configuration, comme le verrouillage et l'effacement à distance.
- Les politiques de sécurité
- L'application des codes d'accès
- Les mesures de confinement nécessaires en cas de problème, comme le verrouillage et l'effacement à distance.
Bien mis en œuvre, le MDM est extrêmement utile. Il permet à une équipe TI d'effacer en quelques minutes un téléphone perdu et de préconfigurer une tablette nouvellement remise, tout en couvrant les rapports de conformité.
Il a pourtant ses limites. Il encadre le matériel et sa configuration de base, mais pas les applications qui y fonctionnent. Le contenu de l'entreprise qui s'y trouve peut ne pas être géré et circuler d'une application à l'autre sans qu'aucune politique ne l'encadre; le MDM laisse aussi de côté la couche d'identité qui contrôle l'accès.
Dans un parc dispersé qui mêle appareils de l'entreprise et appareils personnels, vous risquez ainsi d'appliquer des règles au matériel sans avoir aucun contrôle sur les données.
Qu'est-ce que l'EMM?
La gestion de la mobilité d'entreprise (EMM) a été conçue pour être le niveau intermédiaire entre les deux solutions précédentes. Elle est beaucoup moins courante aujourd'hui, car bon nombre de ses capacités ont été intégrées à la suite d'outils UEM, plus vaste.
L'EMM offrait le MDM, plus les composantes suivantes :
- La gestion des applications mobiles (MAM)
- La gestion du contenu mobile (MCM)
- La gestion des identités et des accès (IAM)
Mais sa contribution la plus marquante reste le modèle BYOD (apportez votre propre appareil), qui a aidé les administrateurs TI à séparer les applications et les données de l'entreprise des appareils personnels des employés grâce à des conteneurs sécurisés et à la conteneurisation.
Conseil : si vous avez un contrat EMM distinct, vérifiez ce que votre licence UEM couvre déjà en double.
UEM vs MDM : un aperçu rapide (avec le pont EMM)
Un coup d'œil aux trois solutions ci-dessus montre rapidement qu'une comparaison directe n'est pas la meilleure façon de les analyser.
Il vaut mieux se les représenter comme des niveaux, l'UEM comme l'EMM reprenant les fonctions du niveau inférieur.
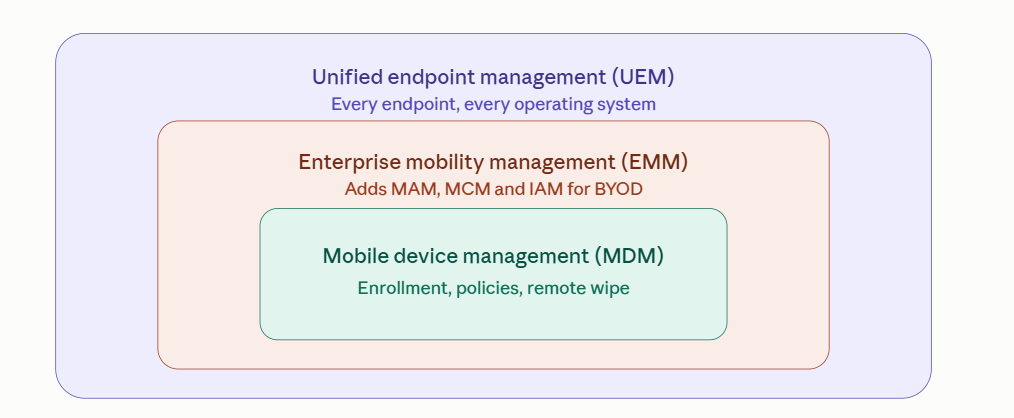
Ce n'est qu'en comprenant cela que les dirigeants d'entreprise peuvent associer le bon niveau à leur parc.
MDM, EMM ou UEM : de quelle solution votre entreprise a-t-elle besoin?
D'abord, évitons l'erreur courante des responsables TI : le MDM, l'EMM et l'UEM ne devraient pas faire l'objet d'un débat de type « vs ». Ces trois solutions forment plutôt une séquence de maturité : chacune constitue un niveau plus large qui intègre le précédent et correspond à un type d'organisation différent.
Voici donc un survol des trois solutions et des entreprises auxquelles elles conviennent le mieux.
Le MDM convient aux parcs axés sur la mobilité et appartenant à l'entreprise
Les équipes de première ligne et de terrain agiles, qui ont peu de postes de bureau, constatent souvent que le MDM répond à leurs besoins. Elles utilisent des téléphones intelligents, des tablettes et des appareils renforcés, que couvrent les politiques de sécurité et l'effacement à distance du MDM. Ajouter des niveaux ne sert à rien ici : vous paieriez des capacités que vous ne configurerez pas.
L'EMM convient aux parcs mixtes de travailleurs du savoir avec BYOD
Pour les parcs qui combinent ordinateurs portables, machines macOS et téléphones personnels, l'EMM est la solution la plus adaptée. Les données de l'entreprise se trouvent désormais sur du matériel qui ne lui appartient pas : vous avez donc besoin de la gestion des applications mobiles et des conteneurs sécurisés qu'offre l'EMM.
L'UEM convient aux parcs réglementés, multi-systèmes d'exploitation et distribués
L'UEM est le seul niveau qui produit des rapports sur l'ensemble d'un parc virtuel, y compris les appareils IdO, les imprimantes, les bureaux virtuels et les machines Linux que personne n'a documentées. C'est un incontournable quand chaque point de terminaison doit respecter des obligations de sécurité et de conformité.
Ces trois niveaux rendent compte de l'état des appareils, notamment l'inscription, les correctifs et la conformité, ce qui vous aidera à réussir vos audits, mais ils passent tous à côté d'un élément crucial : ce que l'employé vit avec son appareil.
Un ordinateur portable lent ou instable peut cocher toutes les cases de cette liste tout en étant une source majeure de frustration pour la personne qui l'utilise, et rien dans une pile de gestion des appareils ne vous le dira.
Comment les employés vivent-ils les solutions de gestion des appareils?
Les outils de gestion des appareils laissent un angle mort aux responsables TI. Ils peuvent vous dire qu'une mise à jour s'est bien terminée sur un ordinateur portable, mais pas que cette même mise à jour triple le temps d'ouverture de session de toute l'équipe des finances.
Bref, les administrateurs TI peuvent prouver que le parc est bien configuré, mais pas qu'il fonctionne. Cela peut se manifester à trois endroits que la direction a tendance à remarquer :
- Un volume de soutien qui reste obstinément élevé, même quand les indicateurs de conformité s'améliorent
- Des cycles de renouvellement qui ne montrent pas la performance réelle des appareils, mais qui se fondent sur leur âge et leur garantie
- Aucune preuve pour le conseil d'administration au-delà des rapports de configuration : on voit ce que coûte le parc, mais jamais ce qu'il rapporte.
Les rapports de conformité sont la réponse habituelle à ce dernier point, mais c'est une preuve plus faible qu'il n'y paraît.
« La conformité sur papier n'est qu'un instantané. Elle vous indique qu'une politique a été appliquée à un moment donné », explique Joan Serra, formateur technique principal et ingénieur avant-vente chez Flexxible. « Sans cette couche continue, un appareil peut réussir toutes les vérifications de conformité et pourtant planter, ralentir ou perdre la connexion pendant des semaines, parce que personne ne le surveille en temps réel. »
Les outils d'expérience numérique des employés (DEX) fournissent cette couche manquante. Ils mesurent comment vos employés perçoivent la performance d'un point de terminaison (score DEX), puis jumellent cette mesure à une rétroaction directe, pour que vous puissiez agir sur la friction numérique avant qu'elle ne se transforme en billet de soutien.
Selon Gartner, les organisations dotées d'outils DEX réduisent le coût total de possession (CTP) des points de terminaison de 10 à 15 % et les incidents liés aux points de terminaison de 40 à 60 %, mais seulement si elles ont la maturité organisationnelle nécessaire pour agir sur ce que ces outils font ressortir.
FlexxClient : améliorez la performance en mesurant ce que votre plateforme UEM ne peut pas mesurer
En tant que responsable TI, vous avez peut-être déjà une ou plusieurs de ces solutions dans votre parc, mais aucune ne peut vous aider à répondre à une question importante que pose votre conseil d'administration : est-ce que tout cela fonctionne vraiment pour les personnes qui l'utilisent?
FlexxClient est une plateforme d'expérience numérique des employés conçue pour mesurer et améliorer la gestion des appareils telle qu'elle est vécue au quotidien. Elle fonctionne aux côtés de votre plateforme UEM plutôt que de la remplacer, attribue en continu un score DEX à un réseau distant de points de terminaison physiques et virtuels, et le combine à la rétroaction directe des employés.
Vous obtenez ainsi les données d'expérience, la gestion des correctifs et la remédiation à distance dans une console unique, qui comprend l'intégration CrowdStrike pour garder la sécurité des points de terminaison au même endroit que les corrections, plutôt que dans une plateforme distincte.
Il y a toutefois certaines limites. FlexxClient ne remplace pas une solution UEM : pas de prise en charge d'iOS, pas d'inscription sans intervention (zero-touch) ni de gestion des applications mobiles. Si ce sont vos lacunes, l'UEM reste le meilleur achat.
FlexxClient aide toutefois les entreprises à récupérer jusqu'à 78 % des temps d'arrêt, car il détecte les problèmes qui gênent les employés avant même qu'ils ne les remarquent et en corrige près d'un cinquième sans qu'aucun billet ne parvienne à votre équipe.
C'est la partie qu'aucun niveau de gestion des appareils n'est conçu pour offrir. Une plateforme UEM prouve que le parc est configuré. FlexxClient prouve qu'il fonctionne et agit lorsque ce n'est pas le cas.
Votre plateforme UEM vous dit que le parc est conforme. Elle ne vous dira pas si quelqu'un peut travailler. Demandez une démo et découvrez à quoi ressemble votre parc du point de vue des employés.
FAQ
1. Quelle est la différence entre l'UEM et le MDM?
Le MDM gère les appareils mobiles : inscription, profils de configuration, politiques de sécurité et effacement à distance.
L'UEM couvre tous les points de terminaison que votre organisation fournit, y compris les ordinateurs portables et de bureau, les imprimantes et les appareils IdO, sur tous les systèmes d'exploitation. Elle ajoute aussi la gestion des correctifs, la gestion des vulnérabilités et l'intégration de la sécurité des points de terminaison, depuis une seule console.
2. L'UEM est-elle la même chose que l'EMM?
Non, même si la frontière s'est estompée. L'EMM, c'était le MDM plus la gestion des applications mobiles, la gestion du contenu mobile et la gestion des identités et des accès; elle a été conçue en grande partie pour le BYOD.
L'UEM a absorbé ces capacités et les a étendues aux ordinateurs de bureau et aux points de terminaison non mobiles, ce qui explique pourquoi les contrats EMM distincts se font de plus en plus rares.
3. Mon entreprise a-t-elle besoin du MDM, de l'EMM ou de l'UEM?
Tout dépend de la composition du parc plutôt que de l'effectif. Les parcs axés sur la mobilité et appartenant à l'entreprise sont couverts par le MDM. Les parcs mixtes avec BYOD ont besoin des capacités de l'EMM, aujourd'hui généralement intégrées à l'UEM. Les parcs réglementés et multi-systèmes d'exploitation ont besoin de l'UEM, puisque c'est le seul niveau qui produit des rapports sur tous les types de points de terminaison.
4. Que peut faire l'UEM que le MDM ne peut pas faire?
L'UEM gère les ordinateurs de bureau et portables, les imprimantes et les appareils IdO en plus des appareils mobiles, applique un ensemble cohérent de politiques de sécurité à tous les systèmes d'exploitation et prend en charge la gestion des correctifs et des vulnérabilités à l'échelle du parc. Le MDM s'arrête à la frontière de l'appareil : il encadre la configuration du matériel, mais pas les applications ni les données qui s'y trouvent.
Recommandé pour vous
- Comment choisir une plateforme de gestion des points de terminaison : comparaison de 7 options populaires
- L'assistance à distance propulsée par l'IA, déjà intégrée à votre plateforme
- Plus votre automatisation s'améliore, plus votre assistance à distance doit être performante : comment la moderniser pour 2026
- VDI vs DaaS : de quoi les grandes entreprises ont-elles vraiment besoin?
- Dynamic Workspace Groups: The Feature Almost Nobody Uses to Its Full Potential
- Comment trouver la meilleure alternative à une plateforme d'expérience employé pour votre entreprise en 2026
- Cessez de compter les billets : comment bien mesurer l'expérience numérique des employés

